Domain serverinfos.de kaufen?
Wir ziehen mit dem Projekt
serverinfos.de um.
Sind Sie am Kauf der Domain
serverinfos.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain serverinfos.de kaufen?
Welche Sicherheitsvorkehrungen sollten Unternehmen beim Schlüsselwechsel in der IT-Infrastruktur beachten, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur sollten Unternehmen sicherstellen, dass alle alten Schlüssel ordnungsgemäß widerrufen und ausgetauscht werden, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, die neuen Schlüssel sicher zu generieren, zu speichern und zu übertragen, um Manipulation oder Diebstahl zu verhindern. Unternehmen sollten außerdem sicherstellen, dass alle betroffenen Systeme und Anwendungen ordnungsgemäß auf die neuen Schlüssel aktualisiert werden, um einen reibungslosen Übergang zu gewährleisten. Schließlich ist es entscheidend, dass die Mitarbeiter über den Schlüsselwechsel informiert und geschult werden, um sicherzustellen, dass die neuen Sicherheitsvorkehrungen eingehalten werden. **
Welche Sicherheitsvorkehrungen sollten Unternehmen beim Schlüsselwechsel in der IT-Infrastruktur beachten, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur sollten Unternehmen sicherstellen, dass alle alten Schlüssel ordnungsgemäß widerrufen und ausgetauscht werden, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, die neuen Schlüssel sicher zu generieren, zu speichern und zu übertragen, um Manipulation oder Diebstahl zu vermeiden. Unternehmen sollten außerdem sicherstellen, dass alle betroffenen Systeme und Anwendungen ordnungsgemäß auf die neuen Schlüssel aktualisiert werden, um einen reibungslosen Übergang zu gewährleisten. Schließlich ist es entscheidend, dass die Mitarbeiter über den Schlüsselwechsel informiert und geschult werden, um sicherzustellen, dass die neuen Sicherheitsvorkehrungen eingehalten werden. **

Ähnliche Suchbegriffe für Schlüsselwechsel
Top-Angebote
Produkte zum Begriff Schlüsselwechsel:
-
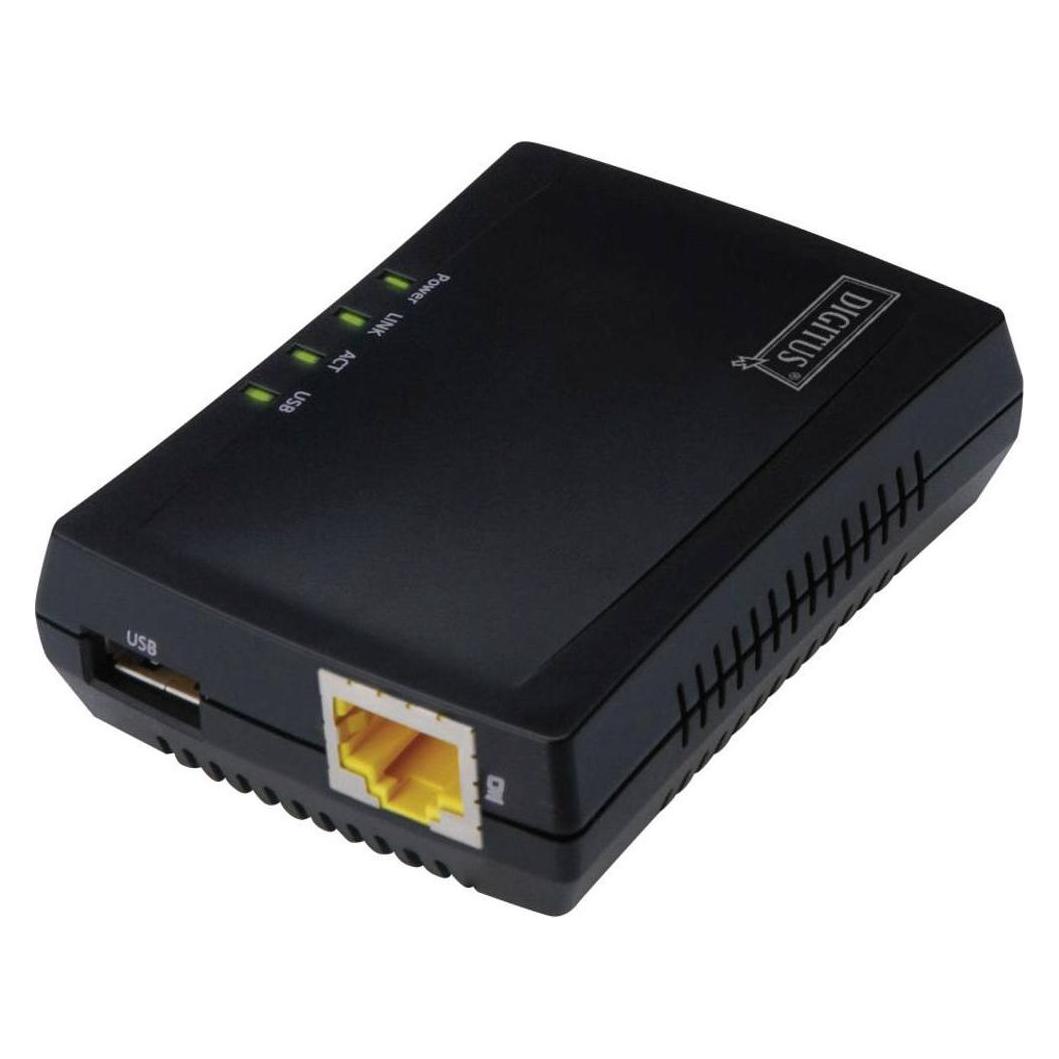
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
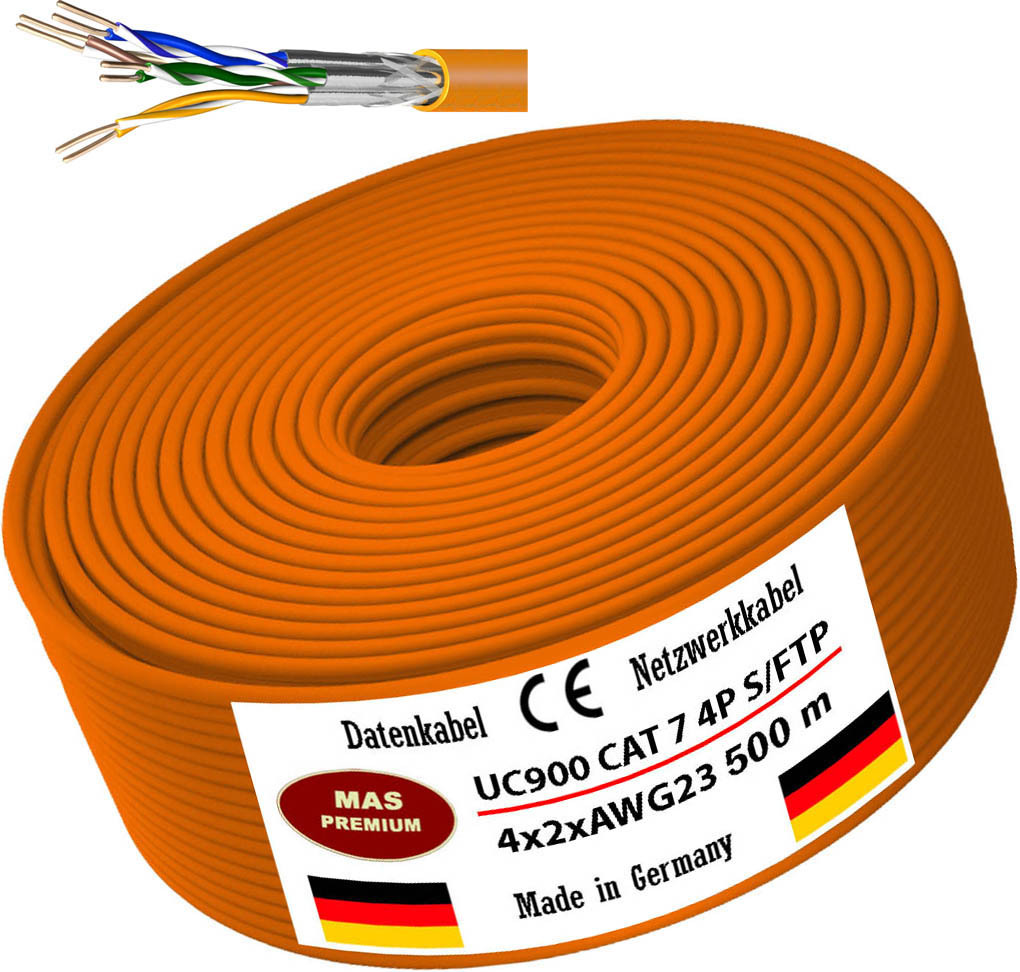
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Sicherheitsvorkehrungen müssen bei einem Schlüsselwechsel in der IT-Infrastruktur getroffen werden, um die Integrität und Vertraulichkeit der Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur müssen zunächst alle betroffenen Systeme und Anwendungen identifiziert werden, um sicherzustellen, dass der neue Schlüssel überall korrekt implementiert wird. Es ist wichtig, dass der Schlüsselwechsel in einer sicheren Umgebung durchgeführt wird, um potenzielle Angriffe oder Datenlecks zu vermeiden. Zudem sollten alle alten Schlüssel ordnungsgemäß gelöscht und die Zugriffsrechte entsprechend aktualisiert werden, um unbefugten Zugriff zu verhindern. Schließlich ist es ratsam, die Mitarbeiter über den Schlüsselwechsel zu informieren und sie für die neuen Sicherheitsvorkehrungen zu schulen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. **
-
Welche Sicherheitsvorkehrungen sollten bei einem Schlüsselwechsel in der IT-Infrastruktur eines Unternehmens getroffen werden, um die Integrität und Vertraulichkeit der Daten zu gewährleisten?
1. Vor dem Schlüsselwechsel sollte eine umfassende Sicherheitsüberprüfung der gesamten IT-Infrastruktur durchgeführt werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. 2. Es ist wichtig, dass der Schlüsselwechsel unter Verwendung von sicheren und verschlüsselten Kommunikationskanälen erfolgt, um sicherzustellen, dass die neuen Schlüssel nicht abgefangen oder manipuliert werden können. 3. Nach dem Schlüsselwechsel sollten alle Zugriffsrechte und Berechtigungen überprüft und aktualisiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. 4. Zudem ist es ratsam, regelmäßige Sicherheitsaudits und Überwachungen durchzuführen, um sicherzustellen, dass die Integ **
-
Wie beeinflusst ein Schlüsselwechsel in der Kryptographie die Sicherheit von verschlüsselten Daten und welche Auswirkungen hat er auf die IT-Sicherheit in verschiedenen Branchen?
Ein Schlüsselwechsel in der Kryptographie beeinflusst die Sicherheit von verschlüsselten Daten, da ein neuer Schlüssel verwendet wird, um die Daten zu schützen. Dies kann die Sicherheit erhöhen, da ein alter Schlüssel möglicherweise kompromittiert wurde. In verschiedenen Branchen kann ein Schlüsselwechsel Auswirkungen auf die IT-Sicherheit haben, da er die Notwendigkeit einer Aktualisierung von Verschlüsselungsschlüsseln in Systemen und Anwendungen mit sich bringt. Dies kann zusätzliche Kosten und Aufwand verursachen, aber auch die Sicherheit der Daten in Branchen wie Finanzdienstleistungen, Gesundheitswesen und Regierung verbessern. **
-
Wie oft sollte man Schlüsselwechsel durchführen, um die Sicherheit zu gewährleisten?
Es wird empfohlen, Schlüsselwechsel alle 5-7 Jahre durchzuführen, um die Sicherheit zu gewährleisten. Bei Verlust oder Diebstahl eines Schlüssels sollte sofort ein Schlüsselwechsel erfolgen, um unbefugten Zugriff zu verhindern. Regelmäßige Überprüfungen der Schlösser und Schlüssel können ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. **


Welche Auswirkungen hat ein Schlüsselwechsel auf die Sicherheit von verschlüsselten Daten in der Informationstechnologie, der Kryptographie und der Netzwerksicherheit?
Ein Schlüsselwechsel kann die Sicherheit von verschlüsselten Daten in der Informationstechnologie, Kryptographie und Netzwerksicherheit erheblich beeinflussen. Durch regelmäßige Schlüsselwechsel wird das Risiko von Kompromittierungen durch Angreifer reduziert, da ältere Schlüssel nicht mehr verwendet werden. Ein regelmäßiger Schlüsselwechsel kann auch die Sicherheit gegenüber Kryptoanalyse-Angriffen verbessern, da Angreifer weniger Zeit haben, um den Schlüssel zu brechen. Allerdings ist es wichtig, den Schlüsselwechsel sorgfältig zu planen und durchzuführen, um sicherzustellen, dass keine Daten verloren gehen und die Kontinuität des Betriebs gewährleistet ist. **
Wie beeinflusst ein Schlüsselwechsel in der Kryptographie die Sicherheit von Datenübertragungen und wie kann dieser Prozess in verschiedenen IT-Systemen implementiert werden?
Ein Schlüsselwechsel in der Kryptographie beeinflusst die Sicherheit von Datenübertragungen, da er die Vertraulichkeit und Integrität der übertragenen Daten gewährleistet. Durch regelmäßige Schlüsselwechsel wird das Risiko von Kompromittierungen reduziert, da ein potenzieller Angreifer nur Zugriff auf einen begrenzten Zeitraum an verschlüsselten Daten hat. Dieser Prozess kann in verschiedenen IT-Systemen implementiert werden, indem die Schlüsselverwaltung automatisiert wird und regelmäßige Schlüsselrotationen durchgeführt werden, um die Sicherheit der Datenübertragungen zu gewährleisten. Zudem ist es wichtig, dass alle beteiligten Parteien über den Schlüsselwechsel informiert werden, um eine reibungslose Kommunikation **
Top-Angebote
Produkte zum Begriff Schlüsselwechsel:
-
Microsoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 InfrastrukturMicrosoft Windows Server 2025 Datacenter + SQL Server 2025 Enterprise | Core-Lizenz | NIS-2 Infrastruktur Die Kombination aus Windows Server 2025 Datacenter und SQL Server 2025 Enterprise unterstützt hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Hochverfügbarkeit, Sicherheitskontrolle und zentrale Infrastrukturverwaltung. Core-basierte Datacenter- & Enterprise-Lizenzierung Unbegrenzte Virtualisierung Always On Availability Groups Transparent Data Encryption (TDE) Kauf auf Rechnung möglich Persönlicher Ansprechpartner „Enterprise-Infrastrukturen für Virtualisierung, Hochverfügbarkeit und kontrollierte Datenprozesse.“ Datacenter- & SQL-Infrastruktur für kritische Enterprise-Umgebungen Windows Server 2025 Datacenter und SQL Server 2025 Enterprise bilden die Grundlage für hochvirtualisierte Rechenzentrums-, Datenbank- und Analyseumgebungen mit erhöhten Anforderungen an Skalierung, Performance und zentrale Infrastrukturverwaltung. Die Plattform unterstützt geschäftskritische Anwendungen, ERP-Systeme, Data-Warehouse-Strukturen sowie virtualisierte SQL-Workloads innerhalb kontrollierter Unternehmens- und Hostingumgebungen. NIS-2, Auditierung & Sicherheitskontrolle Unternehmen und Betreiber kritischer Infrastrukturen stehen zunehmend vor regulatorischen Anforderungen hinsichtlich Zugriffsschutz, Datensicherheit und Nachvollziehbarkeit geschäftskritischer Systeme. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt die technische Umsetzung zentraler Sicherheits- und Verwaltungsprozesse innerhalb moderner Enterprise-Infrastrukturen. Transparent Data Encryption Unterstützt verschlüsselte Datenbankstrukturen zum Schutz sensibler Unternehmens- und Kundendaten. Shielded Virtual Machines Unterstützt geschützte virtuelle Maschinen innerhalb hochvirtualisierter Infrastrukturumgebungen. SQL Server Auditing Unterstützt nachvollziehbare Audit-Logs und die Protokollierung sicherheitsrelevanter Datenbankzugriffe. Die Kombination aus Windows Server Datacenter und SQL Server Enterprise unterstützt Unternehmen bei der technischen Umsetzung dokumentationspflichtiger Sicherheits-, Verwaltungs- und Datenprozesse innerhalb moderner NIS-2 Server-Infrastrukturen ↗ . Technische Funktionen für Enterprise-Rechenzentren Unbegrenzte Virtualisierung Unterstützt den Betrieb unbegrenzter virtueller Maschinen bei vollständiger Lizenzierung aller physischen Prozessorkerne. Always On Availability Groups Unterstützt hochverfügbare SQL-Infrastrukturen mit automatisierten Failover-Prozessen und reduzierten Ausfallzeiten. Software Defined Networking Ermöglicht zentral verwaltete Netzwerkstrukturen innerhalb segmentierter Rechenzentrumsumgebungen. In-Memory OLTP Beschleunigt datenintensive Anwendungen und Transaktionsprozesse innerhalb großer SQL-Datenbanken. Datacenter + Enterprise Infrastruktur im Überblick Bereich Windows Server Datacenter SQL Server Enterprise Hauptfunktion Virtualisierung & Infrastrukturverwaltung Enterprise-Datenbanken & Analyseprozesse Virtualisierung Unbegrenzte virtuelle Maschinen SQL-Workloads innerhalb virtualisierter Umgebungen Sicherheitsfunktionen Shielded VMs & Zugriffsschutz TDE & SQL Auditing Hochverfügbarkeit Failover-Clustering Always On Availability Groups Einsatzbereich Rechenzentren & Hostingumgebungen Kritische Enterprise-Datenbanken Lizenzkonformität & rechtlicher Hinweis Lizenzdeals24 unterstützt Unternehmen mit strukturierter Lizenzbereitstellung, nachvollziehbarer Dokumentation und lizenzkonformer Abwicklung innerhalb der Europäischen Union. Die Bereitstellung erfolgt digital inklusive Aktivierungsinformationen und Dokumentation zur internen Lizenzverwaltung. Rechtlicher Hinweis Im Bereich „Lizenzkonform & Rechtssicher“ verweisen wir auf das EuGH-Urteil (C-128/11 UsedSoft GmbH vs. Oracle International Corp.). Dieses bestätigt den Handel mit Softwarelizenzen innerhalb der Europäischen Union. Enterprise-Infrastruktur für hochvirtualisierte Rechenzentren Virtualisieren. Skalieren. Kritische Datenprozesse absichern. Jetzt Windows Server Datacenter & SQL Server Enterprise digital bereitstellen.14989,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DIGITUS Multifunktions-USB Netzwerk Server, 1-Port Netzwerk USB Hub, NAS, Print Server, USB 2.0, RJ45Produktbeschreibung : DIGITUS Multifunction Network Server DN-13020 - GeräteserverGerätetyp : GeräteserverFormfaktor : ExternData Link Protocol : Ethernet, Fast Ethernet, USB 2.0Erforderliches Betriebssystem : Apple MacOS X, Microsoft Windows Vista / XP / 767,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samsung MagicINFO Hosting Remote ManagementLizenz bietet zentrale Fernverwaltung für Samsung Digital Signage und ermöglicht die Fernüberwachung von Geräten mit 24/7 NOC-Bundling. Samsung MagicINFO Hosting Remote Management ist eine Netzwerksoftware-Fernverwaltungslizenz, die Vor-Ort-Besuche und Serviceeinsätze eliminieren soll, indem sie zentralen Remote-Service und Monitoring bereitstellt, mit Plattform-Synchronisierung mit Ihrem Unternehmens-CRM für einen vollständigen Überblick über Hardware und Bildschirminhalte. Produkttyp: Lizenz Kategorie: Netzwerksoftware - System- und Fernadministration Bundling: 24/7 NOC Lizenzierung: 1 Lizenz Zentraler Remote-Service zur Geräteüberwachung Synchronisiert mit dem Unternehmens-CRM für Hardware- und Inhaltsübersicht Unterstützt effiziente Abläufe, indem Signage-Hardware und angezeigte Inhalte von einer zentralen Lösung aus sichtbar und verwaltbar bleiben.221,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Welche Sicherheitsvorkehrungen sollten Unternehmen beim Schlüsselwechsel in der IT-Infrastruktur beachten, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur sollten Unternehmen sicherstellen, dass alle alten Schlüssel ordnungsgemäß widerrufen und ausgetauscht werden, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, die neuen Schlüssel sicher zu generieren, zu speichern und zu übertragen, um Manipulation oder Diebstahl zu verhindern. Unternehmen sollten außerdem sicherstellen, dass alle betroffenen Systeme und Anwendungen ordnungsgemäß auf die neuen Schlüssel aktualisiert werden, um einen reibungslosen Übergang zu gewährleisten. Schließlich ist es entscheidend, dass die Mitarbeiter über den Schlüsselwechsel informiert und geschult werden, um sicherzustellen, dass die neuen Sicherheitsvorkehrungen eingehalten werden. **
-
Welche Sicherheitsvorkehrungen sollten Unternehmen beim Schlüsselwechsel in der IT-Infrastruktur beachten, um die Integrität und Vertraulichkeit ihrer Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur sollten Unternehmen sicherstellen, dass alle alten Schlüssel ordnungsgemäß widerrufen und ausgetauscht werden, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, die neuen Schlüssel sicher zu generieren, zu speichern und zu übertragen, um Manipulation oder Diebstahl zu vermeiden. Unternehmen sollten außerdem sicherstellen, dass alle betroffenen Systeme und Anwendungen ordnungsgemäß auf die neuen Schlüssel aktualisiert werden, um einen reibungslosen Übergang zu gewährleisten. Schließlich ist es entscheidend, dass die Mitarbeiter über den Schlüsselwechsel informiert und geschult werden, um sicherzustellen, dass die neuen Sicherheitsvorkehrungen eingehalten werden. **
-
Welche Sicherheitsvorkehrungen müssen bei einem Schlüsselwechsel in der IT-Infrastruktur getroffen werden, um die Integrität und Vertraulichkeit der Daten zu gewährleisten?
Beim Schlüsselwechsel in der IT-Infrastruktur müssen zunächst alle betroffenen Systeme und Anwendungen identifiziert werden, um sicherzustellen, dass der neue Schlüssel überall korrekt implementiert wird. Es ist wichtig, dass der Schlüsselwechsel in einer sicheren Umgebung durchgeführt wird, um potenzielle Angriffe oder Datenlecks zu vermeiden. Zudem sollten alle alten Schlüssel ordnungsgemäß gelöscht und die Zugriffsrechte entsprechend aktualisiert werden, um unbefugten Zugriff zu verhindern. Schließlich ist es ratsam, die Mitarbeiter über den Schlüsselwechsel zu informieren und sie für die neuen Sicherheitsvorkehrungen zu schulen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. **
-
Welche Sicherheitsvorkehrungen sollten bei einem Schlüsselwechsel in der IT-Infrastruktur eines Unternehmens getroffen werden, um die Integrität und Vertraulichkeit der Daten zu gewährleisten?
1. Vor dem Schlüsselwechsel sollte eine umfassende Sicherheitsüberprüfung der gesamten IT-Infrastruktur durchgeführt werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. 2. Es ist wichtig, dass der Schlüsselwechsel unter Verwendung von sicheren und verschlüsselten Kommunikationskanälen erfolgt, um sicherzustellen, dass die neuen Schlüssel nicht abgefangen oder manipuliert werden können. 3. Nach dem Schlüsselwechsel sollten alle Zugriffsrechte und Berechtigungen überprüft und aktualisiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. 4. Zudem ist es ratsam, regelmäßige Sicherheitsaudits und Überwachungen durchzuführen, um sicherzustellen, dass die Integ **
Ähnliche Suchbegriffe für Schlüsselwechsel
-
500 m UC900 HS23 CAT 7 Daten- Netzwerk- Verlege- Kommunikationskabel Halogenfrei20% mehr Reichweite bei 10GBit; bis 20% EinsparpotentialVerwendung: Installationskabel für den Innenbereich UC900 HS23 C7 S/FTP 4P LSHF. Kupfer-Datenkabel der Kategorie Kat.7 für die strukturierte Verkabelung mit einer Bandbreite von 1000 MHz. Mit Folienpaarschirmung und und hochwertiger Geflechtsabdeckung ist das Kabel doppelt geschirmt. Das 4-paarige Simplex Verlegekabel mit 8 Kupferadern AWG23ist für den Anschluss von Dosen, Patchfeldern und Modulen, auch mit LSA-Technik, zur Verlegung in Gebäuden, im Kanal und Unterputz geeignet und übertrifft die Anforderungen nach EN 50173-1; EN 50288-4-1, ISO/IEC 11801; IEC 61156-5 und IEEE 802.3 af/at/bt. Der Mantel ist aus halogenfreiem, flammwidrigem MaterialTechnische Daten- Kurzbeschreibung: Datenkabel Netzwerkkabel Installationskabel - Type: UC900 HS23 CAT 7 4P LSHF Eca S/FTP 4X2XAWG23 - Leiter-Nennquerschnitt: 0,64 mm² - Leiter-Durchmesser: Ø 0,56 mm (AWG 23) - Laufender Meter: 500 m - Leiter: Kl.1 = eindrähtig Cu-Draht, blank - Ader-Zahl817,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hellmann, Roland: IT-SicherheitIT-Sicherheit , Methoden und Schutzmaßnahmen für Sichere Cybersysteme , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20221107, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Hellmann, Roland, Seitenzahl/Blattzahl: 244, Abbildungen: 118 b/w ill., 15 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: Cybersicherheit; Cryptologie; Cybersecurity; Criptography; Cybersystems., Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, Fachkategorie: Computersicherheit, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: X, Seitenanzahl: 244, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 169, Höhe: 16, Gewicht: 444, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 7774591, Vorgänger EAN: 9783110494839, Alternatives Format EAN: 9783110767209 9783110767186, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 162704459,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst ein Schlüsselwechsel in der Kryptographie die Sicherheit von verschlüsselten Daten und welche Auswirkungen hat er auf die IT-Sicherheit in verschiedenen Branchen?
Ein Schlüsselwechsel in der Kryptographie beeinflusst die Sicherheit von verschlüsselten Daten, da ein neuer Schlüssel verwendet wird, um die Daten zu schützen. Dies kann die Sicherheit erhöhen, da ein alter Schlüssel möglicherweise kompromittiert wurde. In verschiedenen Branchen kann ein Schlüsselwechsel Auswirkungen auf die IT-Sicherheit haben, da er die Notwendigkeit einer Aktualisierung von Verschlüsselungsschlüsseln in Systemen und Anwendungen mit sich bringt. Dies kann zusätzliche Kosten und Aufwand verursachen, aber auch die Sicherheit der Daten in Branchen wie Finanzdienstleistungen, Gesundheitswesen und Regierung verbessern. **
-
Wie oft sollte man Schlüsselwechsel durchführen, um die Sicherheit zu gewährleisten?
Es wird empfohlen, Schlüsselwechsel alle 5-7 Jahre durchzuführen, um die Sicherheit zu gewährleisten. Bei Verlust oder Diebstahl eines Schlüssels sollte sofort ein Schlüsselwechsel erfolgen, um unbefugten Zugriff zu verhindern. Regelmäßige Überprüfungen der Schlösser und Schlüssel können ebenfalls dazu beitragen, die Sicherheit zu gewährleisten. **
-
Welche Auswirkungen hat ein Schlüsselwechsel auf die Sicherheit von verschlüsselten Daten in der Informationstechnologie, der Kryptographie und der Netzwerksicherheit?
Ein Schlüsselwechsel kann die Sicherheit von verschlüsselten Daten in der Informationstechnologie, Kryptographie und Netzwerksicherheit erheblich beeinflussen. Durch regelmäßige Schlüsselwechsel wird das Risiko von Kompromittierungen durch Angreifer reduziert, da ältere Schlüssel nicht mehr verwendet werden. Ein regelmäßiger Schlüsselwechsel kann auch die Sicherheit gegenüber Kryptoanalyse-Angriffen verbessern, da Angreifer weniger Zeit haben, um den Schlüssel zu brechen. Allerdings ist es wichtig, den Schlüsselwechsel sorgfältig zu planen und durchzuführen, um sicherzustellen, dass keine Daten verloren gehen und die Kontinuität des Betriebs gewährleistet ist. **
-
Wie beeinflusst ein Schlüsselwechsel in der Kryptographie die Sicherheit von Datenübertragungen und wie kann dieser Prozess in verschiedenen IT-Systemen implementiert werden?
Ein Schlüsselwechsel in der Kryptographie beeinflusst die Sicherheit von Datenübertragungen, da er die Vertraulichkeit und Integrität der übertragenen Daten gewährleistet. Durch regelmäßige Schlüsselwechsel wird das Risiko von Kompromittierungen reduziert, da ein potenzieller Angreifer nur Zugriff auf einen begrenzten Zeitraum an verschlüsselten Daten hat. Dieser Prozess kann in verschiedenen IT-Systemen implementiert werden, indem die Schlüsselverwaltung automatisiert wird und regelmäßige Schlüsselrotationen durchgeführt werden, um die Sicherheit der Datenübertragungen zu gewährleisten. Zudem ist es wichtig, dass alle beteiligten Parteien über den Schlüsselwechsel informiert werden, um eine reibungslose Kommunikation **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.